Ces équipements ne doivent plus être considérés comme des systèmes isolés mais comme de véritables Systèmes d'Information de Sûreté (SI de Sûreté), dont la disponibilité, l'intégrité et la maîtrise sont essentielles à la sécurité des personnes, des biens et des activités.
Dans ce contexte, la cybersécurité constitue un enjeu majeur. Elle doit être intégrée dès la conception des projets et prise en compte tout au long du cycle de vie des systèmes.
Cette évolution marque une transition profonde : le système de sûreté, hier composé d'équipements juxtaposés, devient aujourd'hui un système d'information de sûreté à part entière, dont la sécurité doit être pensée, gouvernée et supervisée avec la même exigence que n'importe quel système d'information critique.
Nos certifications APSAD R81 et R82 intègrent les exigences cybersécurité issues du référentiel APSAD D32, référence du CNPP en matière de cybersécurité des systèmes de sûreté raccordés à des réseaux IP.
Cette démarche contribue notamment à :
• maîtriser les accès aux équipements et aux plateformes ;
• sécuriser les échanges et les flux de données ;
• mettre en œuvre une segmentation adaptée des réseaux ;
• appliquer les bonnes pratiques de configuration et de maintenance ;
• limiter l'exposition des systèmes aux menaces numériques.
Ce socle de sécurité permet de répondre aux besoins de nombreux projets de sûreté tout en garantissant un niveau de protection cohérent avec les risques identifiés.
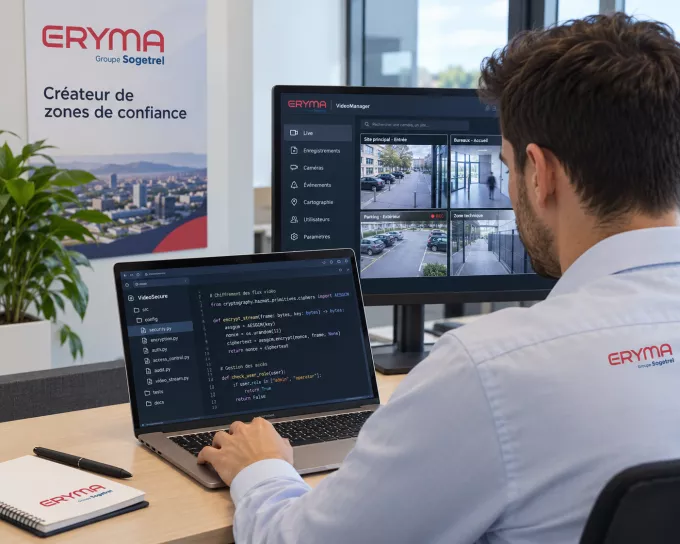
Pour ces environnements, Eryma met en œuvre une approche cybersécurité renforcée intégrant notamment :
• l'analyse des risques ;
• les principes de Security by Design ;
• la conception d'architectures sécurisées ;
• la segmentation avancée et le cloisonnement des flux ;
• la mise en œuvre de pare-feu dédiés ;
• l'administration sécurisée des systèmes ;
• la supervision et la traçabilité des actions ;
• la gestion des vulnérabilités ;
• le maintien en condition de sécurité ;
• la gestion et le traitement des incidents de sécurité.
Cette démarche peut s'appuyer sur les recommandations de l'ANSSI, les exigences réglementaires applicables telles que NIS2 lorsque le contexte l'impose, ainsi que sur les contraintes spécifiques de nos clients et de leurs environnements d'exploitation.
L'objectif est de sécuriser non seulement les équipements de sûreté mais l'ensemble du Système d'Information de Sûreté qui les supporte.
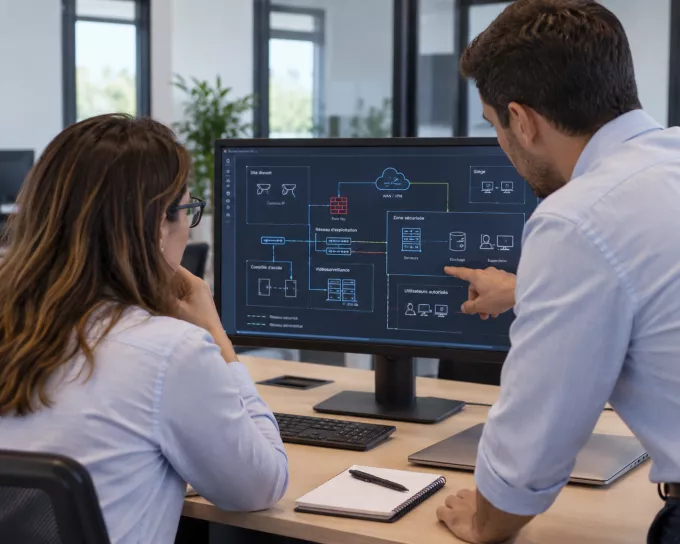
Chez Eryma, la cybersécurité est prise en compte dès les phases d'étude et de conception afin d'intégrer les exigences de sécurité au plus tôt dans le projet.
Cette approche permet :
• d'anticiper les risques ;
• de réduire la surface d'attaque ;
• de limiter les coûts de remédiation ultérieurs ;
• d'améliorer la résilience globale des infrastructures ;
• de faciliter l'exploitation et la maintenance des systèmes dans la durée.
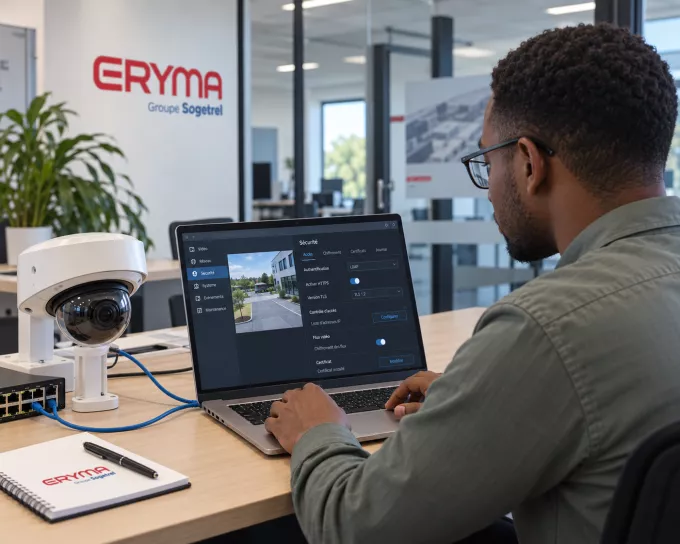
Eryma développe une véritable culture de vigilance au travers :
• de campagnes régulières de sensibilisation ;
• du suivi des formations et modules de cybersécurité ;
• de parcours de formation dédiés ;
• de l'utilisation des ressources pédagogiques de l'ANSSI ;
• d'actions continues visant à renforcer les bonnes pratiques numériques.
Cette démarche contribue à maintenir un niveau élevé de maîtrise des risques cyber au sein de l'entreprise.
Au-delà des compétences individuelles, Eryma renforce progressivement son organisation interne afin de développer ses capacités d'accompagnement, de veille, de traitement et de coordination sur les sujets de cybersécurité appliqués aux systèmes de sûreté.
En tant que société du Groupe Sogetrel, Eryma s'inscrit dans une démarche globale de sécurité de l'information.
Les certifications et engagements du Groupe, notamment ISO 27001 et CyberVadis, participent au déploiement de bonnes pratiques de gouvernance, de protection de l'information et d'amélioration continue.
Cette dynamique permet à Eryma de s'appuyer sur un écosystème mature et structuré pour accompagner ses clients dans leurs enjeux de cybersécurité.
Pourquoi la cybersécurité est-elle devenue essentielle dans les systèmes de sûreté ?
Les systèmes de sûreté sont aujourd'hui connectés aux réseaux et aux infrastructures numériques des organisations. Ils peuvent donc être exposés aux mêmes menaces que les autres systèmes d'information : compromission d'identifiants, exploitation de vulnérabilités, logiciels malveillants ou interruptions de service.
Qu'est-ce que le référentiel APSAD D32 ?
Le référentiel APSAD D32 est un référentiel du CNPP dédié à la cybersécurité des systèmes de sûreté raccordés à un réseau IP. Il définit des recommandations et exigences permettant d'intégrer la cybersécurité dans les différentes phases d'un projet.
Quelle est la différence entre un projet standard et un projet sensible ?
Tous les projets bénéficient d'un socle de cybersécurité intégré aux méthodes d'Eryma. Pour les environnements présentant des enjeux plus élevés, des mesures complémentaires peuvent être mises en œuvre en fonction du contexte, des risques et des exigences du client.
Comment Eryma accompagne-t-elle ses clients sur les sujets cyber ?
Nos équipes interviennent dès les phases de conception afin d'intégrer la cybersécurité dans l'architecture des systèmes, puis accompagnent les clients dans les domaines de l'exploitation, du maintien en condition de sécurité et de la gestion des risques.
Quels référentiels peuvent être pris en compte dans les projets les plus exigeants ?
Selon les besoins du projet, Eryma peut s'appuyer sur les recommandations de l'ANSSI, les exigences réglementaires applicables, les bonnes pratiques sectorielles ainsi que les contraintes de sécurité propres à chaque organisation.